02GOVERNANÇA E USO RESPONSÁVEL
Confiança se constrói
com critérios claros.
O uso profissional de IA e de dados exige decisões sobre acesso, evidência, revisão e responsabilidade. Aprenda a transformar essas decisões em uma rotina que a equipe consegue seguir.
QUE TRANSFORMA
VISUALIZE PARA COMPREENDER
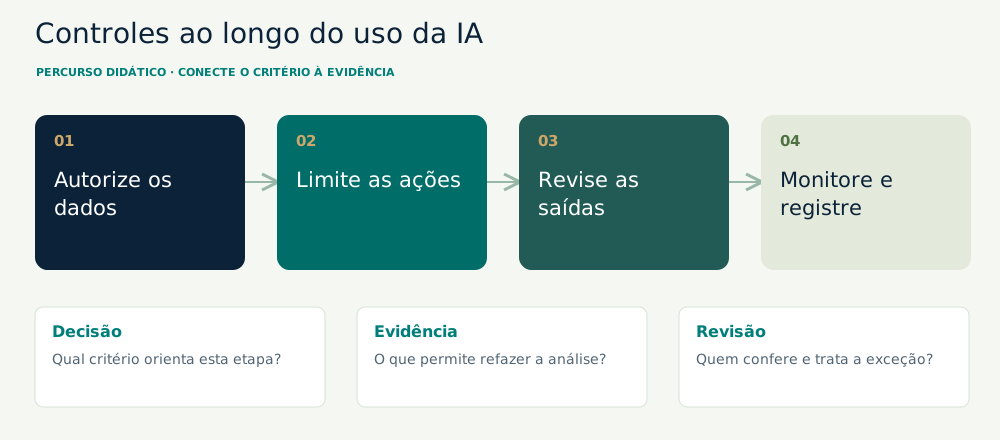
Permissões e controles acompanham o uso.
GOVERNANÇA E USO RESPONSÁVEL / 01
Governança é parte da implantação
Uma solução precisa de finalidade, responsável e condições de uso. Defina o problema que será atendido, quais informações podem entrar e o que o sistema está autorizado a fazer. Essas decisões devem existir antes de ampliar o uso.
O NIST AI RMF organiza atividades de governar, mapear, medir e gerenciar riscos de IA. O perfil para IA generativa aprofunda preocupações específicas dessa tecnologia. Use os documentos como referências para estudar e adaptar critérios à realidade da organização.
A governança não precisa começar com um documento extenso. Um piloto delimitado pode ter um registro claro de responsáveis, testes e restrições. Conforme o uso amplia consequências e dependências, os controles também precisam evoluir.
GOVERNANÇA E USO RESPONSÁVEL / 02
Dados, acesso e finalidade
Conheça a origem e a necessidade de cada informação. Utilize somente os dados necessários e as ferramentas autorizadas. Antes de enviar documentos a um serviço, confira as condições de tratamento e de acesso aplicáveis ao ambiente escolhido.
Dados sintéticos são úteis para estudar e testar. Retirar um nome de uma base não garante que ela deixou de identificar pessoas. Quando informações pessoais estão envolvidas, articule o projeto com os responsáveis por privacidade e segurança e consulte as orientações oficiais pertinentes.
O guia da ANPD para agentes de tratamento de pequeno porte traz orientações de segurança da informação. Ele não substitui uma avaliação do contexto nem significa que toda organização se enquadra nessa categoria.
| Definição | Pergunta para o projeto | Registro útil |
|---|---|---|
| Finalidade | Por que esta informação é necessária? | Objetivo e recorte do uso. |
| Acesso | Quem pode consultar ou alterar? | Perfis e aprovações. |
| Compartilhamento | Quais serviços recebem dados? | Ambientes e condições autorizados. |
| Retenção | Por quanto tempo os registros serão mantidos? | Critério definido pelo processo e pelas regras aplicáveis. |
| Resposta a falhas | Quem age se houver erro ou acesso indevido? | Responsáveis e procedimento de encaminhamento. |
GOVERNANÇA E USO RESPONSÁVEL / 03
Evidência e revisão das respostas
Uma referência citada precisa ser aberta e conferida. Uma conta deve ser recalculada. Um resumo de norma precisa preservar condições, exceções e versão. No uso de RAG, também importa verificar se o trecho recuperado corresponde à pergunta.
Descreva quais saídas exigem revisão e quem a realiza. Uma aprovação útil tem critérios observáveis, não apenas um clique. Guarde a entrada permitida, a versão e a decisão na medida necessária para reconstruir o trabalho.
O resultado de um modelo pode variar. Avalie consistência em casos conhecidos e estabeleça quando uma incerteza impede o uso. Um teste de demonstração deve expor essas diferenças, sem selecionar apenas as melhores respostas.
GOVERNANÇA E USO RESPONSÁVEL / 04
Permissões e controle das ações
Quanto mais uma aplicação age em sistemas, mais específico deve ser o limite de atuação. Separe leitura de alteração, defina aprovação para operações relevantes e trate falhas de forma explícita.
Documentos externos podem conter instruções que não fazem parte da tarefa autorizada. Uma aplicação que lê conteúdo e utiliza ferramentas precisa tratar esse conteúdo como informação a analisar. Estude segurança de aplicações e valide como o sistema responde a entradas inesperadas.
Delimitar
Registre ações permitidas e ações que exigem aprovação.
Testar
Inclua conteúdo inesperado, dados faltantes e falhas de integração.
Acompanhar
Monitore exceções, erros e qualidade das saídas.
Interromper
Defina quem pode suspender o fluxo e como retomar com segurança.
GOVERNANÇA E USO RESPONSÁVEL / 05
Aprender e manter critérios em conjunto
Treine a equipe em casos concretos: uso autorizado de dados, conferência de evidências, limites de ação e registro de decisões. Permita que dúvidas e falhas sejam comunicadas sem depender de soluções improvisadas.
A formação em governança de dados, segurança, privacidade e IA responsável fortalece a atuação do contador em projetos. Combine essa base com as competências de dados, processos e comunicação para tornar os critérios compreensíveis e praticáveis.
APRENDA E CONSTRUA UMA ENTREGA
Seu percurso
de desenvolvimento.
O ritmo depende da sua base e do seu contexto. Combine estudo com uma atividade verificável e peça uma revisão. Compare ementas e pré-requisitos antes de escolher a formação.
| Passo | Assuntos para estudar | O que praticar |
|---|---|---|
| Fundamentos | Governança de dados, segurança e uso responsável de IA. | Escreva objetivo, responsáveis e condições de um piloto. |
| Avaliação | Testes, evidências e análise de consequências. | Crie casos de referência e critérios de revisão. |
| Operação | Monitoramento, permissões e tratamento de incidentes. | Prepare um procedimento para exceção e interrupção. |
TRÊS INDICAÇÕES PARA COMEÇAR
Estudar amplia
a sua atuação.
Escolha um percurso compatível com sua base e seu objetivo. Os links abrem catálogos institucionais; procure os assuntos indicados e confira conteúdo, requisitos e condições de acesso na instituição.
FIAP · MBAs em tecnologia e negócios
Governança, segurança e liderança em IA
Explore governança de tecnologia, segurança e liderança de IA; identifique quais temas dialogam com sua atuação.
Busque: governança, Cyber Security, AI LeadershipExplore o catálogoAlura · Tecnologia e negócios
Governança de dados e de IA
Procure qualidade de dados, governança e IA; transforme o estudo em critérios de revisão de uma solução.
Busque: governança de dados, governança de inteligência artificialExplore o catálogo
Enap · Escola Virtual de Governo
Governança e proteção de dados
Explore governança de dados e de TIC e proteção de dados pessoais para organizar responsabilidades.
Busque: governança de dados, governança de TIC, proteção de dadosExplore o catálogo CONHEÇA+Mais caminhos
para aprender.
Compare formações, explore instituições e escolha seu próximo objetivo na seção 07.
Instituições e formação ↗UMA COMPETÊNCIA APOIA A OUTRA
Continue
conectando os temas.
IA aplicada à contabilidade
Use a IA para apoiar o raciocínio, preparar trabalhos e explorar hipóteses. Aprenda a escolher tarefas, fornecer contexto e conferir resultados antes de aplicá-los.
Explore o guia 05Como a inteligência artificial funciona
Conhecer modelos, contexto, tokens e integrações ajuda o contador a fazer perguntas melhores e a reconhecer os limites de uma aplicação.
Explore o guia 08Roteiro de transformação digital
Escolha uma rotina, entenda o problema e construa uma melhoria que possa ser testada. O contador pode conduzir a transformação ao conectar técnica, dados, processos e pessoas.
Explore o guiaFONTES E CONTINUIDADE
Conhecimento
com origem.
Fontes primárias conferidas em 13/10/2026. Aplicações, exercícios e percursos de estudo são propostas editoriais da VerrAI Contabilidade. Consulte a documentação e os catálogos para detalhes e atualizações.
- Artificial Intelligence Risk Management Framework — AI RMF 1.0
- Generative Artificial Intelligence Profile — NIST AI 600-1
- Guia orientativo sobre segurança da informação para agentes de tratamento de pequeno porte
- OECD.AI · princípios de IA
- FIAP · MBAs em tecnologia e negócios · catálogo e formação
- FIAP · MBAs em tecnologia e negócios · identidade institucional
- Alura · Tecnologia e negócios · catálogo e formação
- Alura · Tecnologia e negócios · catálogo e formação
- Alura · Tecnologia e negócios · catálogo e formação
- Enap · Escola Virtual de Governo · catálogo e formação
- Enap · Escola Virtual de Governo · catálogo e formação
- Enap · Escola Virtual de Governo · identidade institucional
Imagens de profissionais: ilustrações editoriais criadas com IA. As marcas das instituições identificam fontes e caminhos de estudo.
O CONHECIMENTO CONTINUA
Sua próxima etapa
começa no estudo.
Carreira e formação
Explore as possibilidades da profissão, o teste vocacional e os percursos de estudo.
Continue explorando ↗07Instituições e cursos
Encontre a formação que aproxima você do próximo objetivo.
Continue explorando ↗10Influenciando pela contabilidade
Conheça profissionais e referências para ampliar seu repertório.
Continue explorando ↗